Migration
Exchange touche à sa fin.
Ce qu’il faut décider maintenant.
Exchange Server 2016 et 2019 n’ont plus de support régulier depuis le 14.10.2025 ; à partir d’octobre 2026, Microsoft commence à désactiver EWS dans Exchange Online. Une évaluation sobre pour tous ceux qui exploitent eux-mêmes un serveur groupware ou en maintiennent un pour des clients — avec dates, conséquences et une déclaration honnête de ce qu’AnnexGroup remplace et de ce qu’il ne remplace pas.
Les dates
| Quoi | Quand | Ce qui en découle |
|---|---|---|
| Exchange Server 2016 et 2019 | 2025-10-14 | Support terminé ; Microsoft propose des Extended Security Updates payantes et limitées dans le temps. Le successeur Exchange SE est un abonnement ; Microsoft a augmenté les prix de 10 % pour les serveurs et de 15 à 20 % pour les licences d’accès (source : Practical 365). |
| Kopano Groupware et Core | 2024 | Selon Kopano, l’ancien Kopano Groupware a atteint sa fin de vie en 2024 ; Kopano cite « Kopano Cloud » comme produit successeur. D’autres sources donnent le 31 mars 2025 comme fin du support ; nous n’avons pas pu le confirmer sur le site de Kopano. |
| Zimbra 9.0.0 | 2025-06-30 | Selon le wiki Zimbra, l’assistance technique (« End of Technical Guidance ») pour Zimbra 9.0.0 prend fin le 30 juin 2025. |
| EWS dans Exchange Online | à partir d’octobre 2026, totalement en avril 2027 | Microsoft désactive Exchange Web Services. Le successeur, Microsoft Graph, existe exclusivement dans le cloud — il n’existe aucun remplacement pour l’auto-hébergement. Les intégrations qui passent aujourd’hui par EWS devront être reconstruites. |
Le dernier point est souvent négligé. Il ne concerne pas seulement ceux qui sont encore sur site, mais chaque application qui accède aux boîtes aux lettres via EWS — archivage, gestion des signatures, passerelles fax, intégrations CRM, solutions de sauvegarde. Qui ne vérifie cela qu’à l’automne 2026 disposera de peu de temps.
Les trois voies
Vers le cloud
Microsoft 365 ou Google Workspace. Le moins de travail, le coût durablement le plus élevé — 14 $ par utilisateur et par mois, avec une tendance à la hausse documentée. S’ajoute la question de l’endroit où vivent les données et de qui peut y accéder en cas de doute.
Exchange SE
Techniquement presque inchangé par rapport à 2019, mais en abonnement. Administration familière, outils familiers — et des coûts courants là où il y avait une licence perpétuelle.
Changer en restant auto-hébergé
Un autre serveur chez vous. Demande un effort de migration unique, puis le contrôle des coûts, des données et du calendrier. C’est là que se situe AnnexGroup.
Nous ne prétendons pas que la troisième voie convient à tout le monde. Si vous souhaitez de toute façon passer au cloud, vous y serez mieux. AnnexGroup devient intéressant lorsque vous voulez ou devez rester auto-hébergé — pour des raisons de coût, à cause de l’emplacement des données, ou parce que vos clients le veulent ainsi.
Ce qu’AnnexGroup couvre — et ce qu’il ne couvre pas
Ce tableau est la raison d’être de cette page. Il doit vous éviter d’avoir à évaluer vous-même si un test vaut votre temps.
| Connu depuis Exchange | Dans AnnexGroup |
|---|---|
| Messagerie via SMTP et IMAP | Oui, intégré, avec STARTTLS et signature DKIM |
| Calendrier avec invitations | Oui, iMIP pour l’envoi et la réception |
| Contacts | Oui, avec import et export vCard |
| Tâches et notes | Oui |
| Dossiers publics | Repris comme dossiers publics avec la même arborescence ; les dossiers d’agenda et de contacts deviennent des espaces partagés |
| Partage et délégation | Oui, y compris envoyer en tant que et au nom de |
| Interface web comme Outlook Web | Oui, installable aussi comme application web |
| Intégration iPhone et Mac | Oui, via CalDAV et CardDAV |
| Réponse d’absence, règles | Oui, les deux — réponse d’absence et règles sur le serveur |
| Contrôle du spam et des virus | Via l’intégration de Rspamd et ClamAV |
| MAPI / intégration complète d’Outlook | Non. Outlook classique reçoit le courrier en IMAP. Pour les agendas et les contacts, Outlook n’a pas de voie intégrée vers les standards ouverts : ils passent par le programme complémentaire Outlook CalDav Synchronizer (logiciel tiers sous AGPL, sans support de notre part). |
| EWS | Comme protocole serveur : non. À la place, une API REST propre avec OAuth2. Comme source pour la migration : oui, complètement — le serveur lit lui-même agendas, contacts, tâches et notes via EWS. |
| Multi-locataire | Oui — un rôle client dédié (administrateur de domaine), dans l’interface web et via l’API. Tout ce qui concerne l’installation entière reste chez l’exploitant. |
| Import automatique des boîtes existantes | Oui, entièrement dans le serveur : les boîtes aux lettres par l’assistant, les agendas, les contacts et les tâches dans le même passage via EWS ou Microsoft Graph. Sans Mac. La voie Graph est couverte par des tests — non essayée sur une vraie boîte Exchange Online. |
En bref : Si vous avez besoin d’Outlook avec l’intégration complète d’Exchange, AnnexGroup n’est pas le bon choix. Si vous utilisez la messagerie, le calendrier, les contacts et le dépôt partagé via des protocoles standard — et c’est le cas de la plupart des environnements plus petits — vous retrouverez tout ici.
Inclus dans la version livrée
Les habitudes Exchange qui méritent de rester
Ceux qui quittent Exchange demandent d'abord les petites choses du quotidien : ma collègue voit-elle quand je suis disponible ? Aurai-je la salle de réunion ? Puis-je écrire à tout le service ? Ces chemins sont réalisés et couverts par des tests.
Disponibilité
Quand une collègue est libre — visible dans votre propre agenda, sans que personne ne dévoile le contenu des rendez-vous. Seul le temps sort : ni titre, ni lieu, ni participants.
Salles et équipements
Une salle de réunion a son propre agenda et répond elle-même : elle accepte si elle est libre, refuse si elle est prise — en nommant le rendez-vous qui l'occupe.
Liste d'adresses globale
Les collègues se trouvent sur un appareil fraîchement configuré, sans que personne ne saisisse de contacts à la main. Limitée à votre propre domaine.
Groupes de distribution
Une adresse pour tout le service, imbriquée autant que nécessaire. Qui figure dans deux sous-groupes reçoit le message exactement une fois.
Envoyer en tant que, au nom de
Le secrétariat écrit depuis la boîte de la direction — soit visiblement en son nom, soit entièrement au nom de la boîte.
Absence avec période
Un début et une fin plutôt qu'un interrupteur qu'on oublie le jour du retour. Des textes séparés pour l'intérieur et l'extérieur : le poste du remplaçant n'a rien à faire dehors.
Règles sur le serveur
Classer, transférer, répondre, supprimer — même quand aucun logiciel de messagerie ne tourne.
Emporter les dossiers publics
La structure de dossiers d'Exchange est transposée vers des espaces partagés et des boîtes communes. La correspondance est fixée avant la migration et reste modifiable.
Ce que cela signifie, et ce que non. Ces fonctions sont dans la version que vous téléchargez aujourd'hui et couvertes par des tests automatiques. Ce qu'AnnexGroup ne fait délibérément pas est indiqué clairement dans le tableau comparatif.
Une migration en 5 étapes
- Installation en parallèle. Installez AnnexGroup sur une machine séparée, avec un domaine de test. Le serveur existant continue de tourner sans changement.
- Création de la structure. Domaines et utilisateurs via l’assistant de configuration ou la ligne de commande.
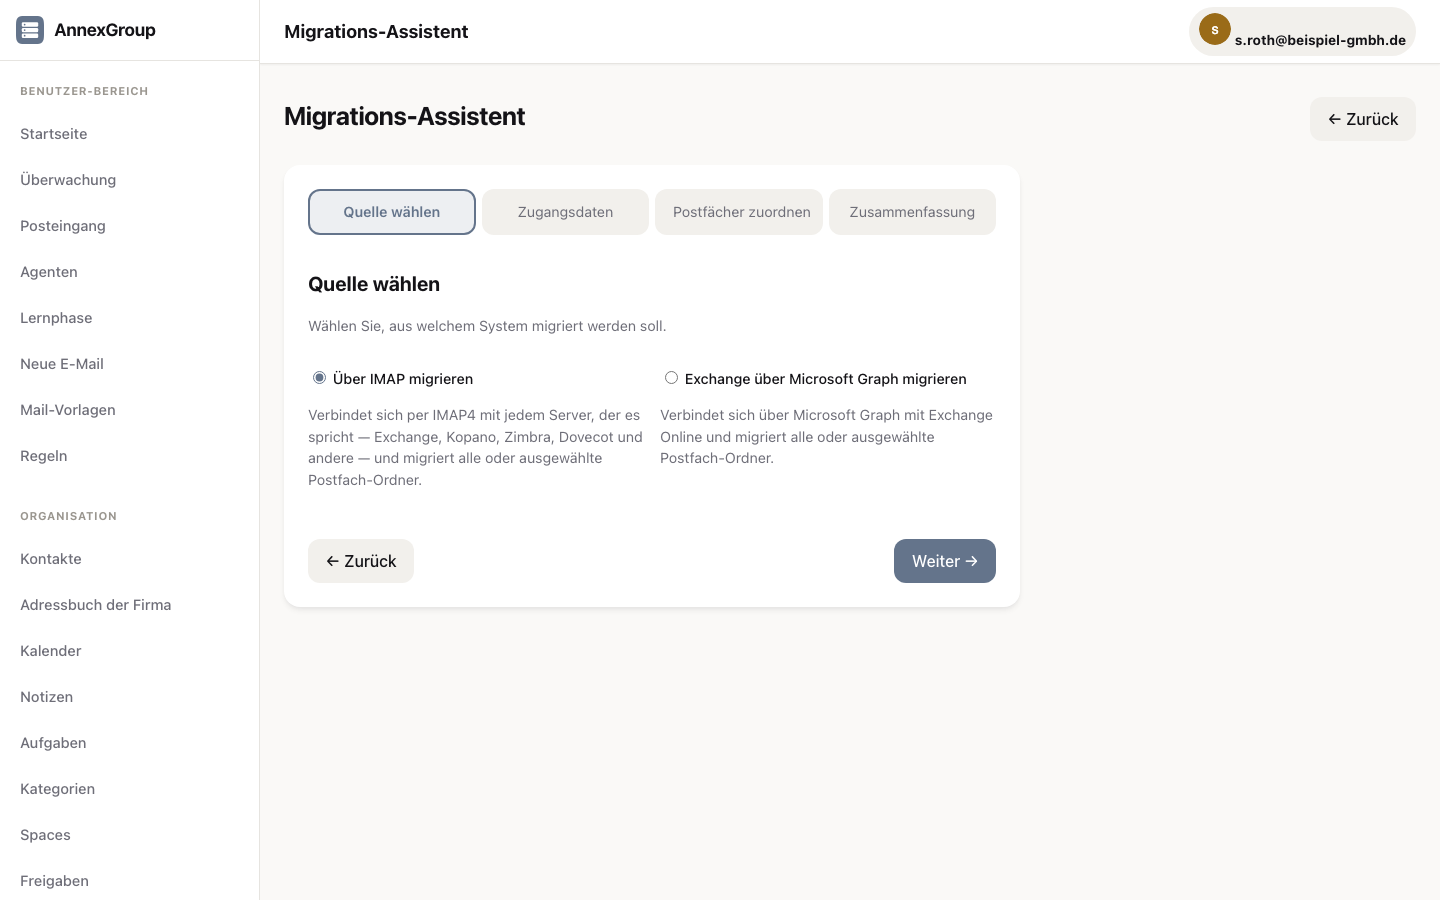
- Copier les données. Le serveur prend lui-même en charge les boîtes aux lettres via l’assistant de migration sous
/access/import/wizard— en IMAP depuis n’importe quel serveur qui le parle (Exchange, Kopano, Zimbra, Dovecot et d’autres) ou via Microsoft Graph. Les fichiers PST/OST passent par la page d’import/access/import. Calendriers, contacts et tâches sont pris en charge par le serveur lui-même — via EWS ou Microsoft Graph, dans le même passage ; les notes uniquement via EWS. La voie Graph est couverte par des tests — nous ne l’avons pas essayée sur une vraie boîte Exchange Online. La migration ne nécessite pas de Mac. La migration directement depuis le poste de travail avec AnnexOffice est prévue, mais son intégration à AnnexGroup n’est pas terminée — la voie prouvée passe par l’assistant sur le serveur. Une seconde passe ne crée pas de doublons, car chaque objet conserve son identifiant du système source ; chaque passe produit un journal avec transférés, omis et échoués. Les notes ne sont importées que depuis Exchange sur site. - Test avec quelques personnes. Deux semaines d’exploitation réelle en disent plus que toute liste de fonctionnalités.
- Bascule. Modification de l’enregistrement MX. L’ancien serveur reste comme voie de retour jusqu’à ce que vous soyez sûr.
La période d’essai de 14 jours est dimensionnée pour que les étapes 1 à 4 y tiennent. Si elle ne suffit pas, écrivez-nous — nous la prolongeons.
Le poste de travail ensuite
AnnexOffice est l’application Mac pour le courrier, les agendas, les contacts, les tâches et les notes dans une seule interface — un produit d’AnnexCREATE.
Chaque licence serveur inclut des postes AnnexOffice : 5 avec Petite, 10 avec Standard, 15 avec Moyenne, 25 avec Grande et 50 avec Très grande. Le nombre est inscrit dans la liste de prix et reste valable tant que la licence est en cours. AnnexOffice existe aussi sans licence serveur : dans le bundle Office ou le bundle Complete d’AnnexCREATE — ou gratuitement dans la bêta.
Qui veut rester sur Outlook, Thunderbird ou un autre client standard peut le faire : AnnexGroup parle IMAP, SMTP, CalDAV et CardDAV. L’intégration d’AnnexOffice à AnnexGroup n’est pas terminée — d’ici là, les postes inclus avec la licence serveur fonctionnent avec l’interface web ou un client standard.
Pour les prestataires informatiques
Si vous maintenez plusieurs environnements clients : chaque installation nécessite sa propre licence, échelonnée selon le nombre d’utilisateurs. Et cette seule installation peut servir plusieurs de vos clients — chaque client avec son propre rôle « administrateur de domaine ». Ce que couvre le rôle et où sont ses limites est indiqué ci-dessous.
Ce que l’administrateur de domaine peut faire
- Créer et gérer les utilisateurs, groupes de distribution, salles et équipements, alias et boîtes partagées de son propre domaine
- Consulter et gérer son propre domaine y compris les sous-domaines — la création et la suppression de domaines restent chez l’opérateur
- L’objet individuel est aussi vérifié : un accès aux données d’un autre client se termine par 403, pas par des données
- La recherche plein texte, le carnet d’adresses, le partage et le libre/occupé s’arrêtent à la frontière du domaine
- La licence compte les utilisateurs sur tous les clients — l’administration affiche « X / Y » et refuse la création avant que le contingent ne soit dépassé
Limites qui vont avec
- Tout ce qui concerne l’installation entière reste chez l’exploitant : réglages, sécurité, licence, sauvegarde, délivrabilité, règles de transport, listes de contrôle et les jetons d’accès
- DKIM, les entrées DNS et les dossiers publics sont réservés à l’opérateur
- Parmi les fonctions de conformité, les blocages de conservation et les règles DLP de son domaine appartiennent au client ; eDiscovery et les règles de journal restent chez l’exploitant, car les deux dépassent la frontière
À partir de la deuxième licence, nous accordons 25 % de remise — les mêmes conditions que sur la page des prix, sans qu’un échange soit nécessaire. Si vous gérez nettement plus d’environnements, un échange reste utile : écrivez-nous, nous vous ferons une offre.